In einem komplexen Marktumfeld ist ein strukturiertes Vorgehen im Risikomanagement und in der Kontrolle für die strategische Umsetzung von zentraler Bedeutung. Das Modell der drei Verteidigungslinien bietet ein klares, robustes Rahmenwerk, indem es die Verantwortung für das Risikomanagement über drei unterscheidbare Gruppen hinweg abgrenzt. Dieses elegante Konzept schafft eine wirkungsvolle Governance-Struktur, die wesentlich zur Erreichung strategischer Ziele beiträgt.
Resilienz aufbauen mit dem Drei-Linien-Modell
Für deutsche Unternehmen, die sich in einer volatilen Weltwirtschaft zurechtfinden, hat sich Resilienz von einer defensiven Haltung zu einem Wettbewerbsvorteil entwickelt. Das Risikospektrum hat sich stark erweitert und reicht über finanzielle Compliance hinaus bis hin zu Verwundbarkeiten in Lieferketten, anhaltenden Cybersecurity-Bedrohungen und der schnellen Integration von Künstlicher Intelligenz.
In diesem Umfeld ist ein reaktives, sektorisiertes Vorgehen zur Risikominderung ineffizient und setzt die Organisation operativen sowie reputativen Gefahren aus. Folglich ist ein strukturiertes Governance-Modell keine optionale Ergänzung, sondern eine strategische Notwendigkeit.
Das Drei-Linien-Modell (3LoD) liefert eine Blaupause für Klarheit und Kontrolle. Es erhebt das Risikomanagement vom Backoffice-Status und integriert es in das operative Kerngewebe des Unternehmens. Am besten verstanden wird es nicht als rigider Compliance-Check, sondern als dynamische Architektur für intelligente Governance.
Ein Rahmenwerk für strategischen Vorteil
Ein korrekt implementiertes 3LoD-Rahmenwerk ermöglicht es der obersten Führungsebene, ambitionierte Vorhaben wie den Einsatz generativer KI mit Zuversicht voranzutreiben. Es erreicht dies, indem es klare Verantwortlichkeiten und intelligente Aufsicht in Kernprozesse einbettet, sodass Innovation nicht die Kontrolle überholt. Durch die Definition eindeutiger Rollen für das Tagesgeschäft, die Risikoaufsicht und die unabhängige Prüfung schafft das Modell ein inhärentes System von Checks and Balances, das sowohl Agilität als auch Stabilität unterstützt.
Bereit für Ihr AI-Projekt?
Lassen Sie uns besprechen, wie wir Ihnen helfen können, Ihr AI-Projekt in Wochen statt Monaten zu realisieren.
Diese Struktur liefert greifbare strategische Vorteile:
- Erhöhte Verantwortung: Sie definiert präzise Eigentümerschaften für die Identifikation und Steuerung spezifischer Risiken und beseitigt Unklarheiten zwischen Abteilungen.
- Verbesserte Entscheidungsfindung: Die Führung erhält ein klareres, ganzheitlicheres Bild des Risikoprofils des Unternehmens, was fundiertere strategische Entscheidungen erleichtert.
- Größere operative Resilienz: Durch die Integration des Risikomanagements an der operativen Front können Teams Probleme erkennen und mindern, bevor sie zu Krisen eskalieren.
Der primäre Wert des Drei-Linien-Modells liegt in seiner Fähigkeit, Risikomanagement von einem Kostenfaktor in einen strategischen Ermöglicher zu verwandeln. Es fördert das organisatorische Vertrauen, das nötig ist, um Wachstum verantwortungsvoll anzustreben und zu innovieren.
Schlussendlich unterstützt dieses Rahmenwerk direkt P&L-Verantwortung und Marktführerschaft. Es rüstet die Organisation nicht nur zum Umgang mit Bedrohungen, sondern auch mit den bedeutenden technologischen Chancen aus, die die Marktgewinner bestimmen werden. Um zu verstehen, wie dies in das breitere GRC-Umfeld passt, erfahren Sie mehr über Risiko, Compliance und Governance in unserem umfassenden Leitfaden.
Die Rolle jeder Verteidigungslinie verstehen
Um das Drei-Linien-Modell von einem theoretischen Konzept in eine praktische Blaupause zu überführen, hilft eine Analogie. Stellen Sie sich Ihr Unternehmen als eine Expedition vor, die unbekanntes Terrain betritt – einen neuen Markt, eine disruptive Technologie oder eine innovative Produktlinie. Der Erfolg hängt nicht von einer einzelnen Person ab, sondern von einem koordinierten Team mit klar definierten Rollen.
Genau das bietet das 3LoD-Modell: eine Struktur, die Risiko- und Governance-Funktionen in drei unterschiedliche, aber miteinander verbundene Ebenen organisiert. Jede Linie hat ein spezifisches Mandat, doch ihre Zusammenarbeit ist essenziell, um das Unternehmen zu schützen und gleichzeitig agil und entscheidungsfreudig zu bleiben. Diese Synergie ist die Grundlage echter Unternehmensresilienz.
Die erste Linie: Operative Ausführung
Die erste Verteidigungslinie besteht aus operativem Management und Mitarbeitenden. In unserer Expeditionsanalogie sind dies die vordersten Entdecker und Ingenieure, die für die Durchführung der Mission verantwortlich sind. Sie führen das tägliche Geschäft aus und tragen entscheidend die Verantwortung für die Risiken, die in ihren Tätigkeiten liegen.
Sie sind in der Position, ein Problem zuerst zu identifizieren – sei es eine Prozessabweichung in einer Produktionslinie, ein Datenschutzproblem mit einem neuen KI-Tool oder ein Ausfall im Kundenservice. Ihre Aufgabe ist es, diese Risiken an der Quelle zu erkennen, zu bewerten und zu steuern. Damit wird Verantwortung genau dort platziert, wo sie am wirkungsvollsten ist.
Diese Pyramide veranschaulicht, wie operative Teams das Fundament einer soliden Governance-Struktur bilden, geleitet durch die strategische Ausrichtung der Führung.
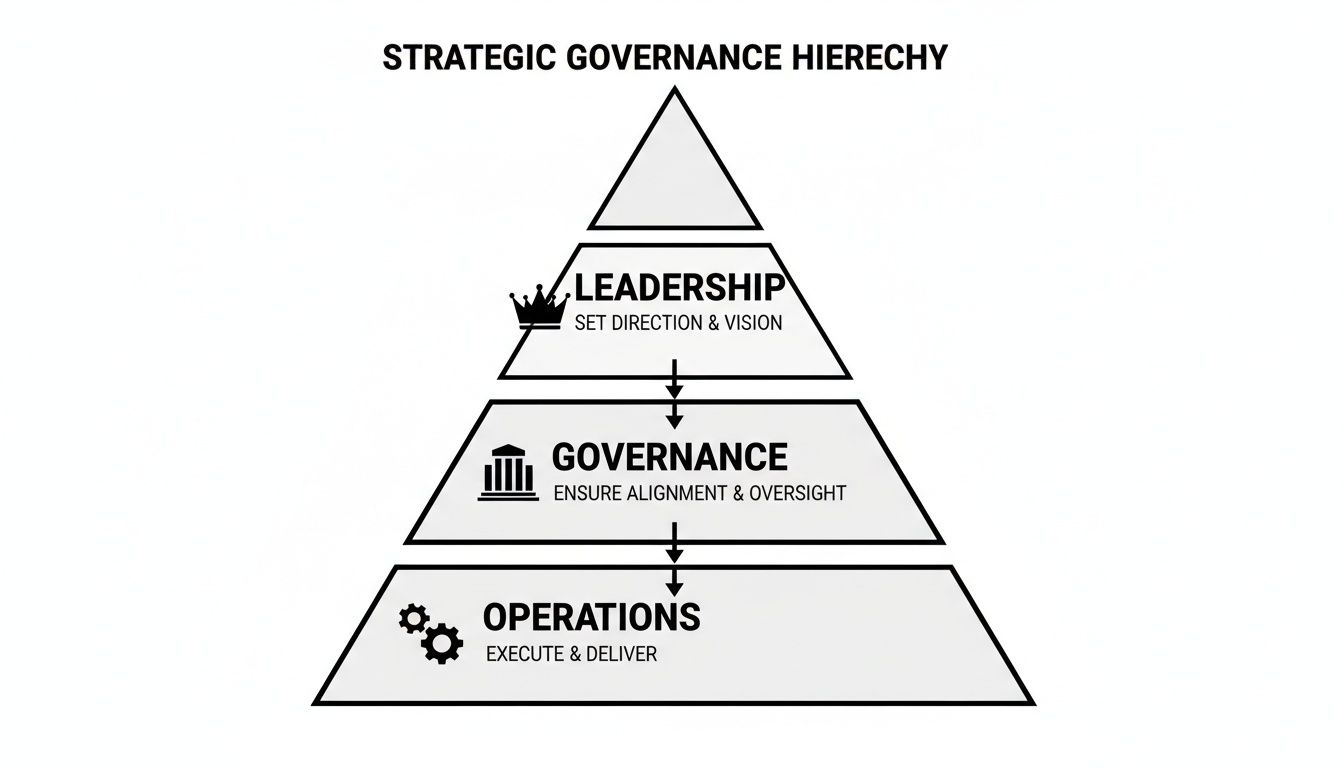
Wie dargestellt, setzt die Führung die strategische Richtung, doch die operative Ebene muss diese Strategie innerhalb der festgelegten Governance- und Risikoparameter umsetzen.
Die zweite Linie: Aufsicht und Expertise
Während die erste Linie Risiken direkt managt, liefert die zweite Linie die Expertise, Richtlinien und Aufsicht, die für eine effektive Umsetzung erforderlich sind. Dazu gehören Funktionen wie Risikomanagement, Compliance, Recht und IT-Sicherheit. In unserer Analogie sind dies die Navigatoren und Strategen, die das Bodenteam mit Karten, Rahmenwerken und fachlicher Beratung ausstatten.
Ihre Rolle besteht darin sicherzustellen, dass die erste Linie angemessen ausgestattet ist, um Risiken zu steuern.
- Richtliniendefinition: Sie etablieren Risikomanagementrahmen und interne Kontrollrichtlinien, die das unternehmensweite Verhalten leiten.
- Spezialisiertes Fachwissen: Sie liefern spezialisiertes Wissen zu komplexen Themen wie regulatorischer Compliance oder aufkommenden Cyber-Bedrohungen.
- Überwachung und Berichterstattung: Sie überwachen das Risikoniveau in der gesamten Organisation und berichten wesentliche Risiken an das Senior Management und den Vorstand.
Diese Linie ist ein kritischer Partner der ersten Linie und stellt sicher, dass operative Aktivitäten mit der Risikobereitschaft und den strategischen Zielen des Unternehmens in Einklang stehen. Dies ist unerlässlich, um Kontrolle zu bewahren und gleichzeitig Wachstum zu verfolgen. Für ein tieferes Verständnis, wie technische Rahmenwerke diese Struktur unterstützen, kann der Zusammenhang zwischen IT und System Engineering wertvoll sein.
Die dritte Linie: Unabhängige Prüfung
Die dritte Verteidigungslinie ist die Interne Revision. Sie liefert dem Vorstand und der Geschäftsführung unabhängige, objektive Assurance darüber, dass das gesamte Governance- und Risikomanagementsystem angemessen gestaltet ist und effektiv funktioniert. Zurück zu unserer Analogie: Sie sind die unabhängigen Gutachter, die periodisch die gesamte Expedition – Ausrüstung, Pläne und Durchführung – bewerten, um den Erfolgspfad zu validieren.
Die dritte Linie managt Risiken nicht direkt; ihre Autorität leitet sich aus ihrer Unabhängigkeit ab. Ihr Zweck ist es zu bestätigen, dass die erste und zweite Linie ihre Verantwortlichkeiten wirksam und im Einklang mit den Unternehmenszielen erfüllen.
Innovation beschleunigen?
Unser Expertenteam hilft Ihnen, Ideen in produktionsreife Lösungen zu verwandeln.
Obwohl das Drei-Linien-Modell formell in 2013 artikuliert wurde, war seine Einführung nicht einheitlich. Untersuchungen in Europa, einschließlich einer Umfrage unter 37 Chief Audit Executives in Deutschland, bestätigen den Wert der Internen Revision als dritte Linie. Diese Studien heben jedoch häufig Reife-Lücken in der ersten und zweiten Linie hervor, wobei unklare Verantwortlichkeiten ein gängiges Hindernis sind.
Diese Unterscheidung ist entscheidend. Die ersten beiden Linien sind Instrumente des Managements zur Steuerung von Risiken. Die dritte Linie bietet Assurance über diese Instrumente und bestätigt, dass das gesamte System robust, resilient und zwecktauglich ist.
Um diese Rollen weiter zu verdeutlichen, fasst die folgende Tabelle ihre Kernfunktionen zusammen.
Rollen und Verantwortlichkeiten über die drei Verteidigungslinien
Diese Tabelle bietet einen prägnanten Überblick darüber, wie Aufgaben verteilt werden, und hebt die unterschiedlichen, aber komplementären Rollen hervor, die jede Linie in der gesamten Risikomanagementstrategie des Unternehmens spielt.
| Verteidigungslinie | Hauptrolle | Wesentliche Verantwortlichkeiten | Berichtsstruktur |
|---|---|---|---|
| Erste Linie | Risiko-Eigentum | Besitzt und steuert Risiken als Teil des Tagesgeschäfts. Implementiert Kontrollen und Korrekturmaßnahmen. | Berichtet an das Management der Geschäftseinheit/Funktion. |
| Zweite Linie | Risikokontrolle | Setzt Richtlinien und Rahmenwerke. Liefert Expertise und Tools. Überwacht das Risiko-Exposure und die Compliance. | Berichtet an das Senior Management oder ein dediziertes Risiko-Komitee. |
| Dritte Linie | Unabhängige Assurance | Gibt objektive Assurance über die Wirksamkeit der ersten beiden Linien. Prüft Governance- und Risikoprozesse. | Berichtet fachlich an den Vorstand/Audit Committee und administrativ an den CEO. |
Diese klare Arbeitsteilung stellt sicher, dass alle Stakeholder, vom operativen Personal bis zum Vorstand, ihre spezifische Rolle beim Schutz des Unternehmens verstehen.
Anwendung des Rahmenwerks auf KI-Governance und Innovation
Die Relevanz jedes modernen Governance-Rahmenwerks bemisst sich an seiner Fähigkeit, aufkommende Technologien zu steuern. Für Deutschlands führende Automobil-, Fertigungs- und Technologiesektoren besteht die Hauptaufgabe in der effektiven Governance von Künstlicher Intelligenz (KI). Die Anwendung des Drei-Linien-Modells liefert die notwendige Struktur, um KI-getriebene Innovation zu verfolgen und gleichzeitig damit verbundene Sicherheits- und Compliance-Risiken zu mindern.
Dies ist keine theoretische Übung; es ist eine praktische Notwendigkeit, um Innovationen über ihren gesamten Lebenszyklus hinweg abzusichern. Wenn KI-Projekte innerhalb dieses Rahmens gesteuert werden, sind Verantwortlichkeiten klar, und Aufsicht wird zum integralen Bestandteil des Entwicklungsprozesses. Diese Struktur verwandelt KI von einem hochriskanten Glücksspiel in eine kalkulierte, strategische Investition.
Die erste Linie in der KI-Entwicklung
Im Kontext von KI umfasst die erste Verteidigungslinie die Teams, die direkt am Aufbau und an der Bereitstellung der Technologie beteiligt sind: KI-Ingenieure, Data Scientists und Produktmanager. Sie sind verantwortlich für das Management der unmittelbaren Risiken, die mit ihrer Arbeit verbunden sind.
Betrachten Sie ein KI-Entwicklungsteam, das ein Predictive-Maintenance-Modell für eine Produktionsanlage entwickelt. Dieses Team trägt die operativen Risiken. Es ist verantwortlich dafür, beim Training des Modells Datenschutz zu gewährleisten, algorithmische Verzerrungen zu testen und die Genauigkeit sowie Verlässlichkeit der Modellausgaben zu validieren. Sie sind die ersten, die operative Probleme identifizieren und beheben, sobald sie auftreten.
Die zweite Linie als KI-Leitplanke
Die zweite Linie stellt die wesentliche Aufsicht und Expertise bereit, um die Aktivitäten der ersten Linie zu lenken. Diese Funktion definiert die "Spielregeln" für die KI-Entwicklung und -Bereitstellung im Unternehmen. In der Regel besteht sie aus spezialisierten Gruppen wie einem KI-Ethikkomitee, einem Data-Governance-Office oder dem Information-Security-Team.
Ihre Verantwortlichkeiten konzentrieren sich darauf, ein kontrolliertes Umfeld für sichere Innovation zu schaffen:
- Policy- und Standardsetzung: Sie verfassen die unternehmensweiten Richtlinien zur KI-Nutzung, Standards für den Umgang mit Daten und Protokolle zur Modellvalidierung.
- Fachliche Beratung: Sie bieten spezialisierte Beratung zu komplexen Vorschriften, wie der EU-KI-Verordnung, und sorgen dafür, dass Projekte "compliant by design" sind.
- Überwachung und Hinterfragen: Diese Linie überwacht das KI-Portfolio des Unternehmens, identifiziert aufkommende Risiken und hinterfragt Annahmen sowie Kontrollen der ersten Linie, um deren anhaltende Wirksamkeit sicherzustellen.
Für ein Automobilunternehmen, das KI für Systeme zum autonomen Fahren nutzt, würde die zweite Linie Sicherheitsgrenzwerte, Testprotokolle und ethische Leitlinien definieren, an die sich die Entwicklungsteams (erste Linie) halten müssen. So wird sichergestellt, dass alle Entwicklungen regulatorischen Anforderungen und der Risikobereitschaft des Unternehmens entsprechen. Weitere Einblicke in die Ausrichtung von Kontrollen an der Strategie finden Sie in unserem Artikel zu Risikomanagement und Compliance.
Die dritte Linie: Unabhängige Assurance
Schließlich liefert die dritte Linie – die Interne Revision – dem Vorstand und der Geschäftsleitung unabhängige, objektive Assurance darüber, dass das KI-Governance-System effektiv arbeitet. Dieses Team bewahrt strategische Distanz, um Design und Wirksamkeit der von der ersten und zweiten Linie implementierten Kontrollen zu bewerten.
Sie bauen keine KI-Modelle und verfassen auch keine Richtlinien. Stattdessen prüfen sie die Integrität des Prozesses. Eine Prüfung könnte z. B. beurteilen, ob das KI-Ethikkomitee (zweite Linie) ausreichend personell und befugt ist, oder testen, ob Entwicklungsteams (erste Linie) konsequent die Modellvalidierungsverfahren einhalten.
AI-Expertise gesucht?
Kontaktieren Sie uns, um zu erfahren, wie AI Ihr Unternehmen transformieren kann.
Diese unabhängige Validierung ist kritisch. Sie gibt der Führungsebene unvoreingenommene Sicherheit, dass die KI-Initiativen des Unternehmens nicht nur innovativ, sondern auch gut kontrolliert und mit den strategischen Zielen in Einklang stehen.
Indem KI-Governance auf diese Weise strukturiert wird, schafft das Drei-Linien-Modell ein resilientes System, das Innovation ermöglicht statt bremst. Es erlaubt Teams, innerhalb eines sicheren und konformen Rahmens zu experimentieren und Lösungen zu entwickeln, wodurch die gesamte Organisation das Vertrauen erhält, ihre KI-Fähigkeiten verantwortungsvoll zu skalieren. Für eine tiefere Analyse zur Integration fortgeschrittener Technologie in die Governance siehe die Einsichten in Artikeln wie Mastering Modern GRC with Proactive AI-Driven Risk Prevention.
Ein strategischer Bauplan zur Implementierung von 3LoD
Die Überführung des Drei-Linien-Modells von der Theorie in eine operative Realität ist eine kritische Phase, in der viele Governance-Initiativen scheitern. Ein strukturierter Implementierungsfahrplan ist unerlässlich. Ohne ihn kann die Anstrengung in eine bürokratische Übung abgleiten, die Komplexität statt Klarheit schafft und damit die Operationen behindert, die sie schützen soll.
Für Führungskräfte besteht das Ziel nicht darin, eine starre Struktur aufzuzwingen, sondern ein Rahmenwerk zu integrieren, das die Resilienz des Geschäfts und die Entscheidungsfindung stärkt. Das erfordert einen phasenweisen, pragmatischen Ansatz, der zur Unternehmenskultur passt. Der Fokus sollte auf strategischen Prioritäten liegen, nicht auf einer umfassenden Umstellung ab Tag eins.
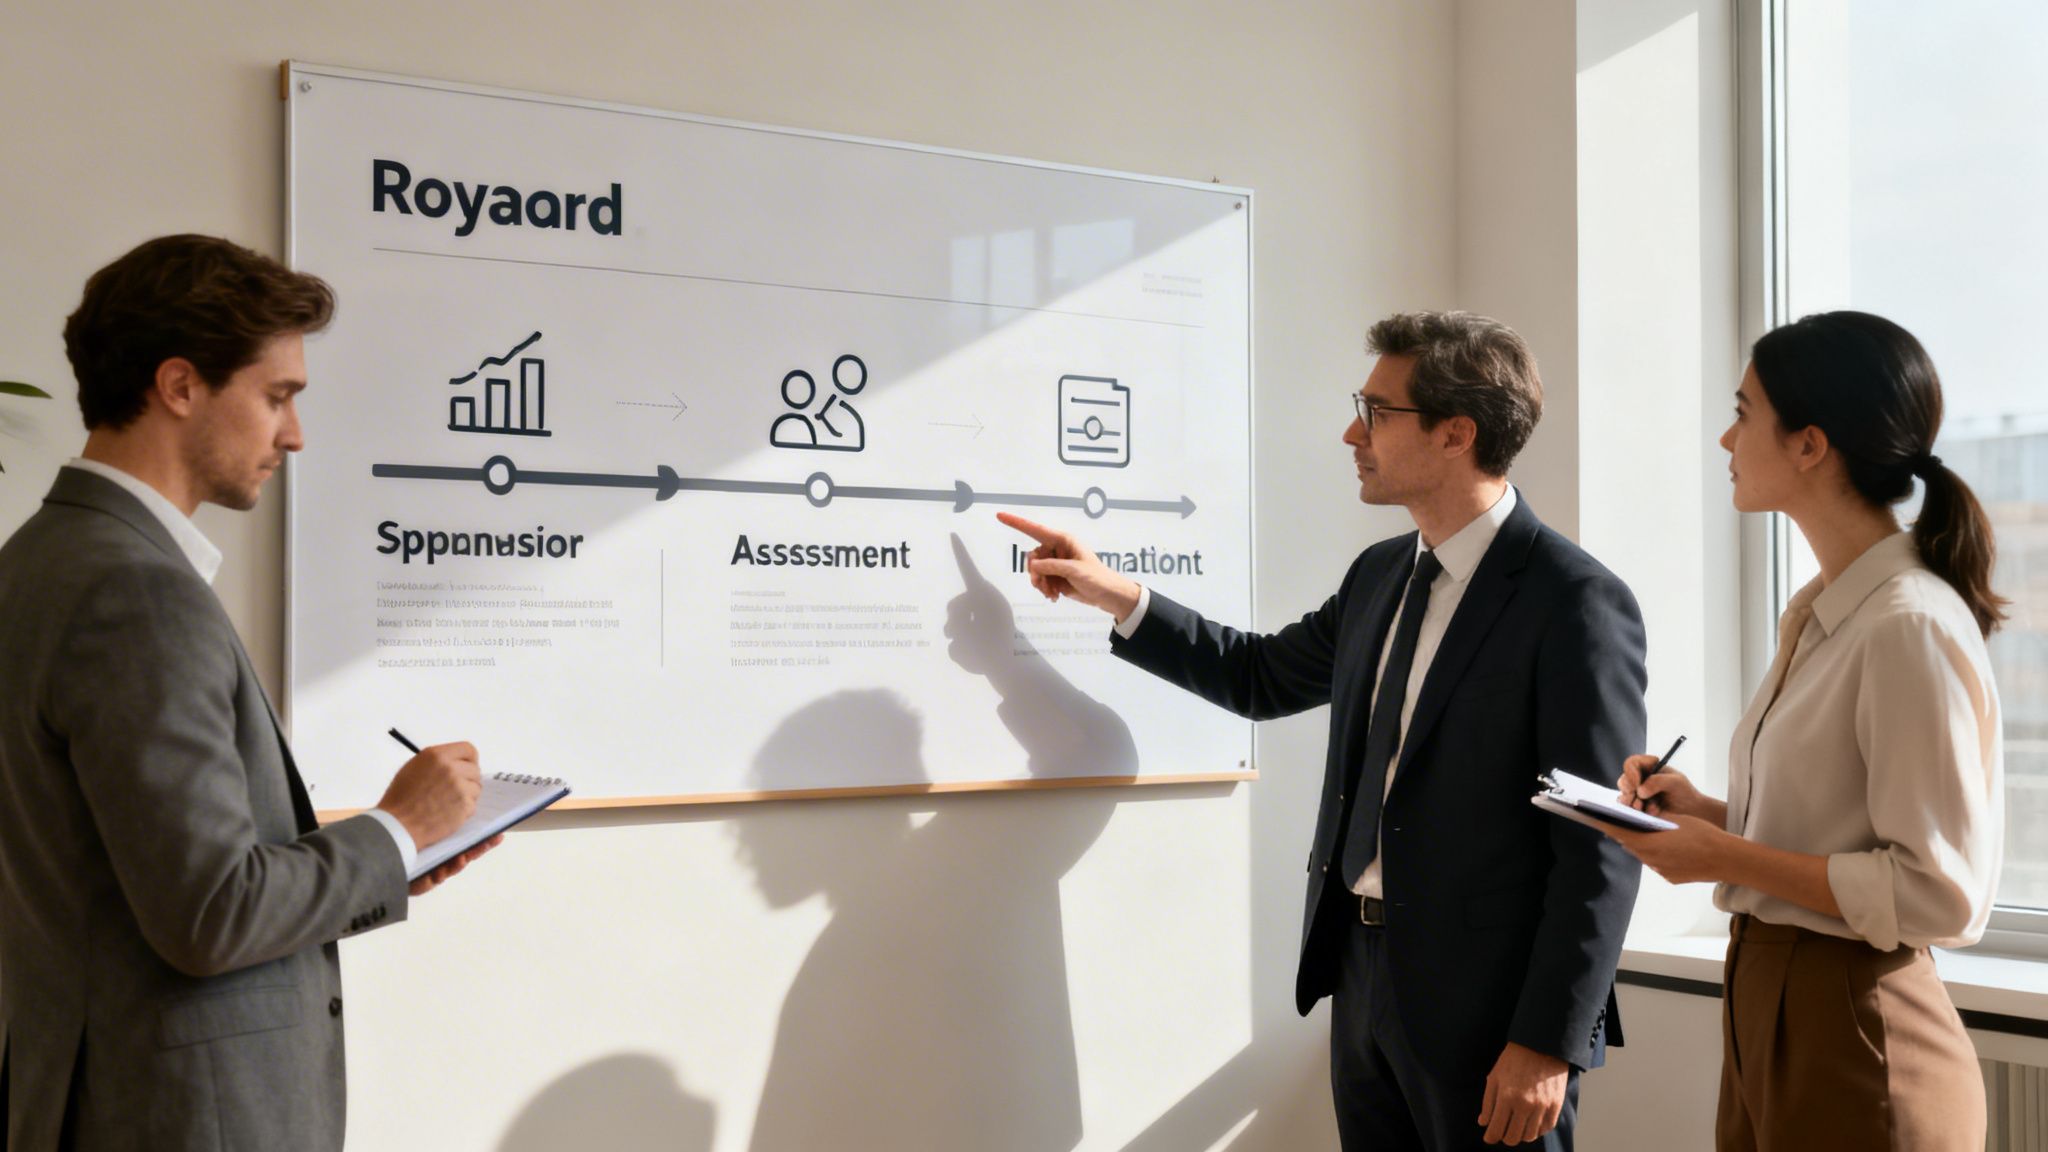
Phase 1: Executive-Sponsorship und Mandat sichern
Bevor Prozesse abgebildet werden, ist unerschütterliche Unterstützung durch die Geschäftsführung unverzichtbar. CEO und Vorstand müssen die 3LoD-Implementierung aktiv als strategische Priorität vorantreiben und dürfen nicht nur passive Zustimmung signalisieren.
Dieses Sponsoring verschafft die Autorität, die nötig ist, um organisatorische Trägheit zu überwinden und Abteilungssilos aufzubrechen. Das Mandat muss klar das "Warum" formulieren – das Drei-Linien-Modell direkt mit strategischen Zielen wie der Entschärfung von KI-Innovationen, der Sicherstellung regulatorischer Compliance oder der Steigerung operativer Effizienz verknüpfen.
Phase 2: Analyse des Ist-Zustands
Eine erfolgreiche Implementierung baut auf einem klaren Verständnis der bestehenden Lage auf. Der nächste Schritt ist eine rigorose und ehrliche Bewertung Ihrer aktuellen Risiko- und Kontrollfunktionen. Dazu gehört die Identifikation, welche Teams bereits erste-, zweite- und dritte-Linien-Aktivitäten durchführen, auch wenn sie nicht formell so benannt sind.
Beantworten Sie diese Schlüsselfragen:
- Wer besitzt Risiko? Ist die Risikoverantwortung klar definiert und von den Geschäftsbereichen akzeptiert, oder ist sie an eine zentrale Funktion delegiert?
- Wo liegen Lücken? Gibt es blinde Flecken, in denen die Aufsicht schwach oder nicht vorhanden ist? Zum Beispiel: Existiert ein formaler Prozess zur ethischen Prüfung neuer KI-Modelle vor der Einführung?
- Welche Überschneidungen gibt es? Führen mehrere Teams ähnliche Compliance-Prüfungen durch und erzeugen so Redundanzen und Ineffizienzen?
Diese Analyse liefert die empirische Grundlage zur Gestaltung eines Soll-Zustands, der auf die spezifischen Bedürfnisse und das Reifegradniveau Ihrer Organisation zugeschnitten ist.
Phase 3: Charters definieren und Protokolle etablieren
Mit einem klaren Bild des Ist-Zustands können Sie beginnen, den Soll-Zustand zu formalisieren. Das beinhaltet die Entwicklung klarer Charters oder Terms of Reference für jede Verteidigungslinie. Diese Dokumente müssen explizit die Verantwortlichkeiten, Befugnisse und Rechenschaftspflichten der ersten, zweiten und dritten Linie festlegen.
Ebenso wichtig ist die Etablierung von Kommunikations- und Berichtsprotokollen, die die Linien miteinander verbinden. Wie meldet die erste Linie Vorfälle an die zweite? Wie eskaliert die zweite Linie materielle Risiken an die Geschäftsführung? Und wie präsentiert die dritte Linie ihre Erkenntnisse dem Prüfungsausschuss?
Ein gut definiertes 3LoD-Modell schafft keine Barrieren; es baut Brücken. Effektive Protokolle sorgen dafür, dass Informationen nahtlos zwischen den Linien fließen und eine koordinierte sowie umfassende Sicht auf das Risiko im gesamten Unternehmen ermöglichen.
Diese Umsetzung sollte als Masterplan betrachtet werden, ähnlich wie ein Enterprise-IT-Architekturrahmen Technologie organisiert, um strategische Ziele zu bedienen. Für Führungskräfte, die diese Transformation vorantreiben, ist das Verständnis übergeordneter Konzepte wie dem Target Operating Model von unschätzbarem Wert, um Menschen, Prozesse und Technologie in Einklang zu bringen.
Phase 4: Umsetzung mit praktischen Werkzeugen
Die letzte Phase erweckt das Rahmenwerk zum Leben und übersetzt Charters in tägliche Praxis. Praktische Werkzeuge sind für diesen Übergang essenziell.
Bereit für Ihr AI-Projekt?
Lassen Sie uns besprechen, wie wir Ihnen helfen können, Ihr AI-Projekt in Wochen statt Monaten zu realisieren.
Eines der effektivsten Instrumente ist die RACI-Matrix (Responsible, Accountable, Consulted, Informed). Dieses einfache Raster ordnet Schlüsselaufgaben des Risikomanagements den verschiedenen Rollen innerhalb Ihrer 3LoD-Struktur zu und eliminiert Unklarheiten über Zuständigkeiten.
Beispielhafte 3LoD-RACI-Matrix für einen KI-Projektstart
Diese Beispiel-RACI-Matrix erläutert Rollen und Verantwortlichkeiten für einen typischen KI-Projektstart und zeigt, wie Verantwortlichkeiten über die drei Linien und mit zentralen Geschäftsstakeholdern verteilt werden.
| Aufgabe / Entscheidung | Geschäftseinheit (1. Linie) | Risiko & Compliance (2. Linie) | Interne Revision (3. Linie) | Executive Sponsor |
|---|---|---|---|---|
| Definition des geschäftlichen Ziels des KI-Modells | R | C | I | A |
| Entwicklung und Training des KI-Modells | R | C | I | I |
| Bewertung des Modells auf Bias und Fairness | R | A | I | C |
| Freigabe der Datenquellen und Datenschutzkontrollen | R | A | I | C |
| Durchführung einer Risikoabschätzung vor dem Start | C | R | I | A |
| Freigabe des finalen Modells zur Implementierung | C | A | I | R |
| Überwachung der Performance nach dem Start | R | C | I | I |
| Berichterstattung über die Wirksamkeit der Kontrollen | I | R | A | I |
Dieses einfache, aber wirkungsvolle Tool ist unverzichtbar, um sicherzustellen, dass alle Beteiligten ihre Rolle im neuen Governance-Modell verstehen, Ausrichtung schaffen und verhindern, dass kritische Aufgaben übersehen werden. Es verwandelt Unklarheit in handlungsfähige Klarheit.
Den Erfolg Ihres Governance-Rahmenwerks messen
Ein Governance-Rahmenwerk ohne Metriken ist lediglich eine Unternehmensphilosophie. Um das Drei-Linien-Modell in ein leistungsfähiges Managementinstrument zu verwandeln, muss seine Wirksamkeit mit objektiven Daten gemessen werden.
Dafür ist es notwendig, über subjektive Einschätzungen hinauszugehen und Key Performance Indicators (KPIs) sowie Key Risk Indicators (KRIs) zu nutzen. Diese Kennzahlen liefern der Führung greifbare Belege für die Performance des Rahmens, heben Stärken hervor, identifizieren Schwächen, bevor sie zu kritischen Ausfällen werden, und rechtfertigen die Investition in eine robuste Governance-Kultur. Ohne Metriken arbeiten Ihre drei Linien ohne Sichtbarkeit.
Metriken für jede Verteidigungslinie definieren
Effektives Messen erfordert die Anpassung von KPIs an die spezifische Funktion jeder Linie. Ein One-Size-fits-all-Ansatz erzeugt mehrdeutige Daten statt der klaren Erkenntnisse, die für eine wirksame Aufsicht nötig sind. Ziel ist es, eine Balanced Scorecard zu schaffen, die aufzeigt, wie jede Linie zur Gesamtresilienz des Unternehmens beiträgt.
Die erste Linie operiert an der Front, sie besitzt und steuert Risiken täglich. Ihre Kennzahlen müssen die Ausführungswirksamkeit widerspiegeln.
- KPIs der ersten Linie (Operatives Management):
- Rate fristgerechter Risikobehebungen: Der Prozentsatz identifizierter Probleme, die innerhalb festgelegter Fristen behoben wurden.
- Häufigkeit von Kontrollversagen: Die Anzahl der Fälle, in denen eine Kontrolle ausfiel und ein Risikoevent verursachte.
- Policy-Compliance-Index: Der Grad der Einhaltung interner Richtlinien, gemessen durch Stichprobenprüfungen und automatisiertes Monitoring.
Diese Kennzahlen liefern einen direkten, unverfälschten Einblick, wie Risiken auf operativer Ebene gemanagt werden.
Aufsicht und Assurance quantifizieren
Für die zweite und dritte Linie verschiebt sich der Messfokus. Diese Linien managen Risiken nicht direkt; ihre Funktion ist Aufsicht, Herausforderung und unabhängige Assurance. Ihr Erfolg bemisst sich an der Qualität ihrer Beratung und der Integrität ihrer Validierung.
Der Wert der zweiten Linie zeigt sich in der Qualität ihrer Rahmenwerke und ihrer Beratung.
Innovation beschleunigen?
Unser Expertenteam hilft Ihnen, Ideen in produktionsreife Lösungen zu verwandeln.
- KPIs der zweiten Linie (Risiko & Compliance):
- Adoptionsrate von Richtlinien: Der Prozentsatz der Geschäftseinheiten, die neue Rahmenwerke wie KI-Nutzungsrichtlinien implementiert haben.
- Abschlussrate von Risikoassessments: Der Prozentsatz geplanter Risiko- und Kontroll-Selbstbewertungen, die innerhalb eines definierten Zeitraums abgeschlossen wurden.
- Reduktion von Policy-Ausnahmen: Ein Abwärtstrend bei genehmigten Abweichungen von Standardrichtlinien, was auf stärkere Abstimmung hindeutet.
Für die dritte Linie, die Interne Revision, wird die Wirksamkeit am Einfluss auf das Kontrollumfeld gemessen.
- KPIs der dritten Linie (Interne Revision):
- Remediationsrate von Audit-Feststellungen: Der Prozentsatz von hochpriorisierten Punkten, die das Management fristgerecht behoben hat.
- Abschlussrate des Prüfplans: Der Prozentsatz des jährlichen Prüfplans, der planmäßig abgeschlossen wurde.
Dieser strukturierte, datengetriebene Ansatz verwandelt Governance von einer theoretischen Übung in eine geschäftliche Funktion, die aktiv gesteuert und kontinuierlich verbessert werden kann. Für Unternehmen, die KI einsetzen, ist es zwingend, dass diese Kennzahlen auch technische Sicherheit abdecken. Sie können unseren Leitfaden zur Erstellung von auditfesten KI-Systemen für Unternehmen erkunden.
Letztlich dienen diese KPIs einem einzigen Zweck: dem Vorstand und der Geschäftsleitung objektive Assurance zu liefern, dass die Risikolage der Organisation verstanden, gesteuert und mit den strategischen Zielsetzungen in Einklang steht.
Der breitere wirtschaftliche Kontext unterstreicht die Bedeutung eines starken defensiven Rahmens. So wies eine Rede der Europäischen Zentralbank von 2018 auf eine signifikante Resilienzlücke hin. Während die US-Finanzmärkte etwa 60% eines BIP-Schocks absorbieren können, nehmen die Märkte im Euroraum nur etwa 20% auf, was auf systemische Schwächen hindeutet. Dies, kombiniert mit einer geringen Umsetzung von EU-weiten wirtschaftspolitischen Empfehlungen, zeigt große Durchsetzungsdefizite auf – genau die Art von Lücken, die ein rigoroses, datengetriebenes Corporate-Governance-Modell mindern hilft. Sie können mehr über die Sicht der EZB auf defensive Rahmenwerke erfahren.
Mit 3LoD einen Wettbewerbsvorteil erzielen
Bis hierhin haben wir die Mechanik und Implementierung des Drei-Linien-Modells betrachtet. Sein eigentlicher Wert liegt jedoch nicht in Prozessdiagrammen oder Prüfberichten. Er liegt in der Fähigkeit des Modells, Risikomanagement von einer defensiven Notwendigkeit zu einem mächtigen Treiber für Wachstum und Innovation zu transformieren.
AI-Expertise gesucht?
Kontaktieren Sie uns, um zu erfahren, wie AI Ihr Unternehmen transformieren kann.
Dieses Rahmenwerk nur als Mechanismus zur Verhinderung unerwünschter Ereignisse zu betrachten, ist ein strategischer Fehler. Eine gut implementierte Governance-Struktur fördert die organisatorische Stabilität und das Vertrauen, das erforderlich ist, um ambitionierte Ziele zu verfolgen – sei es die Einführung eines KI-gestützten Produkts oder der Eintritt in einen neuen Markt.
Wenn Risiken auf jeder Ebene intelligent gemanagt werden, wird die oberste Führung von ständiger Krisenbewältigung entlastet. Ihr Fokus kann sich auf Strategie und die Verfolgung hochgradig wertschöpfender Chancen verlagern. Das Rahmenwerk schützt das Geschäft nicht nur; es bietet eine sichere Basis für Innovation.
Vom Kostenfaktor zur strategischen Investition
In der aktuellen Landschaft ist verantwortungsvolle Innovation abhängig von integrierter Governance. Wenn Kontrollen in den täglichen Betrieb eingebettet sind und Aufsichtsrollen als fachliche Berater statt als reine Vollstrecker agieren, wird die Organisation agiler. Teams können mit höherer Geschwindigkeit arbeiten, weil sie mit größerer Sicherheit agieren.
Diese Perspektive verändert die Wertbeiträge des Modells:
- Die erste Linie wird zu einem Motor für kontrollierte Innovation und ist befähigt, kalkulierte Risiken einzugehen.
- Die zweite Linie wirkt als strategischer Partner und ermöglicht es dem Geschäft, komplexe Umfelder sicher zu navigieren.
- Die dritte Linie liefert dem Vorstand die unabhängige Assurance, die nötig ist, um mutige strategische Entscheidungen zu unterstützen.
Das Modell der drei Verteidigungslinien ist nicht lediglich ein Compliance-Rahmenwerk. Es ist eine Investition in die zukünftige Agilität und Resilienz Ihrer Organisation. Es ist die Architektur, die es Ihnen ermöglicht, größer zu bauen, schneller zu innovieren und einen nachhaltigen Wettbewerbsvorteil zu sichern.
Bereit für Ihr AI-Projekt?
Lassen Sie uns besprechen, wie wir Ihnen helfen können, Ihr AI-Projekt in Wochen statt Monaten zu realisieren.
Folglich sollten Führungskräfte dieses Modell nicht als zu minimierende Kosten sehen, sondern als strategische Investition in die Zukunft des Unternehmens. Es ist der Mechanismus, der sicherstellt, dass Sie neue Chancen aus einer Position unbestreitbarer Stärke heraus verfolgen.
Drängende Fragen zum 3LoD-Modell
Selbst mit einem robusten Implementierungsplan haben Führungskräfte und Manager oft praktische Fragen zum Drei-Linien-Modell. Diese frühzeitig zu adressieren ist entscheidend, um Alignment zu erreichen und Schwung aufzubauen. Ziel ist es, jenseits von Jargon klare, handlungsorientierte Antworten zu liefern, die die Strategie informieren.
Worin unterscheidet sich das von traditionellem Risikomanagement?
Traditionelles Risikomanagement ist häufig in einer einzigen Abteilung zentralisiert, etwa in Finanzen oder Compliance. Diese siloartige Struktur schafft eine Trennung, bei der operative Einheiten Risiko als "Problem von jemand anderem" wahrnehmen können.
Das 3LoD-Modell kehrt diese Dynamik grundlegend um, indem es Risiko-Eigentum direkt in den Geschäftsbetrieb – die erste Linie – verlagert. Leitprinzip ist, dass diejenigen, die Risiken schaffen, am besten positioniert sind, diese zu managen. Dadurch wird Verantwortung über die gesamte Organisation verteilt und ein proaktiveres sowie resilientes System geschaffen.
Gilt dieses Rahmenwerk außerhalb des Finanzsektors?
Ja. Obwohl das Modell im Finanzsektor durch regulatorische Anforderungen prominent wurde, sind seine Kernprinzipien – klare Verantwortlichkeiten und geschichtete Checks and Balances – universell anwendbar. Die Stärke des 3LoD-Modells liegt in seiner Anpassungsfähigkeit.
Innovation beschleunigen?
Unser Expertenteam hilft Ihnen, Ideen in produktionsreife Lösungen zu verwandeln.
Führende Unternehmen aus Fertigung, Technologie und Automobilindustrie in Deutschland übernehmen das Modell, um moderne, komplexe Risiken zu steuern. Diese reichen von Verwundbarkeiten in Lieferketten und operativen Störungen bis hin zu ethischen und sicherheitsrelevanten Herausforderungen der Künstlichen Intelligenz. Das Modell bietet eine bewährte Struktur, um diese vielfältigen Risiko-Domänen effektiv zu managen.
Was ist die größte Herausforderung bei der Implementierung des 3LoD-Modells?
Die größte Herausforderung ist typischerweise kultureller, nicht struktureller Natur. Eine erfolgreiche Implementierung erfordert einen grundlegenden Mindset-Shift in der gesamten Organisation. Es ist notwendig, die Wahrnehmung zu verändern, dass Risikomanagement eine Funktion ist, die dem Geschäft von der zweiten Linie auferlegt wird, hin zu einer geteilten Verantwortung.
Diese Trägheit zu überwinden erfordert sichtbares und nachhaltiges Executive-Sponsorship. Die Führung muss konsequent den strategischen Wert des Modells kommunizieren und seine Rolle als Ermöglicher schnellerer und sichererer Innovation betonen, nicht als Hemmnis. Ohne diese konsistente Erzählung ist es außerordentlich schwer, echtes organisationsweites Buy-in zu erzielen.
Der Vorstand und seine Ausschüsse stehen an der Spitze der Governance-Struktur und liefern die letztendliche Aufsicht. Sie verlassen sich stark auf die dritte Linie (Interne Revision) für eine unabhängige, unverfälschte Perspektive auf die Wirksamkeit der ersten beiden Linien. Diese Struktur verschafft dem Vorstand einen klaren, unvoreingenommenen Einblick in die tatsächliche Risikobelastung und das Kontrollumfeld der Organisation.
Diese saubere Trennung von Aufgaben und Berichtswegen stellt sicher, dass die Geschäftsführung objektive Informationen erhält, die ihr ein souveränes Governancen ermöglichen und die Rolle des Modells als Eckpfeiler effektiver Corporate Governance festigen.
AI-Expertise gesucht?
Kontaktieren Sie uns, um zu erfahren, wie AI Ihr Unternehmen transformieren kann.
Bei Reruption GmbH agieren wir als Co-Preneure, um robuste Governance-Rahmenwerke aufzubauen, die nicht nur Risiken mindern – sie treiben Innovation voran. Wir arbeiten mit Ihnen zusammen, um praxisnahe KI-Strategien und -Systeme zu implementieren und übernehmen P&L-Verantwortung für die Ergebnisse. Machen Sie Governance mit uns zum Wettbewerbsvorteil.